Estruturar ou evoluir o ISMS
Definir escopo, avaliar lacunas, organizar riscos, políticas, controles, responsabilidades e evidências para a ISO 27001.
QUEM ESTÁ POR TRÁS DA MARCFORT
Ajudo empresas a organizar a segurança, entender riscos e transformar normas e auditorias em decisões que fazem sentido para o negócio.
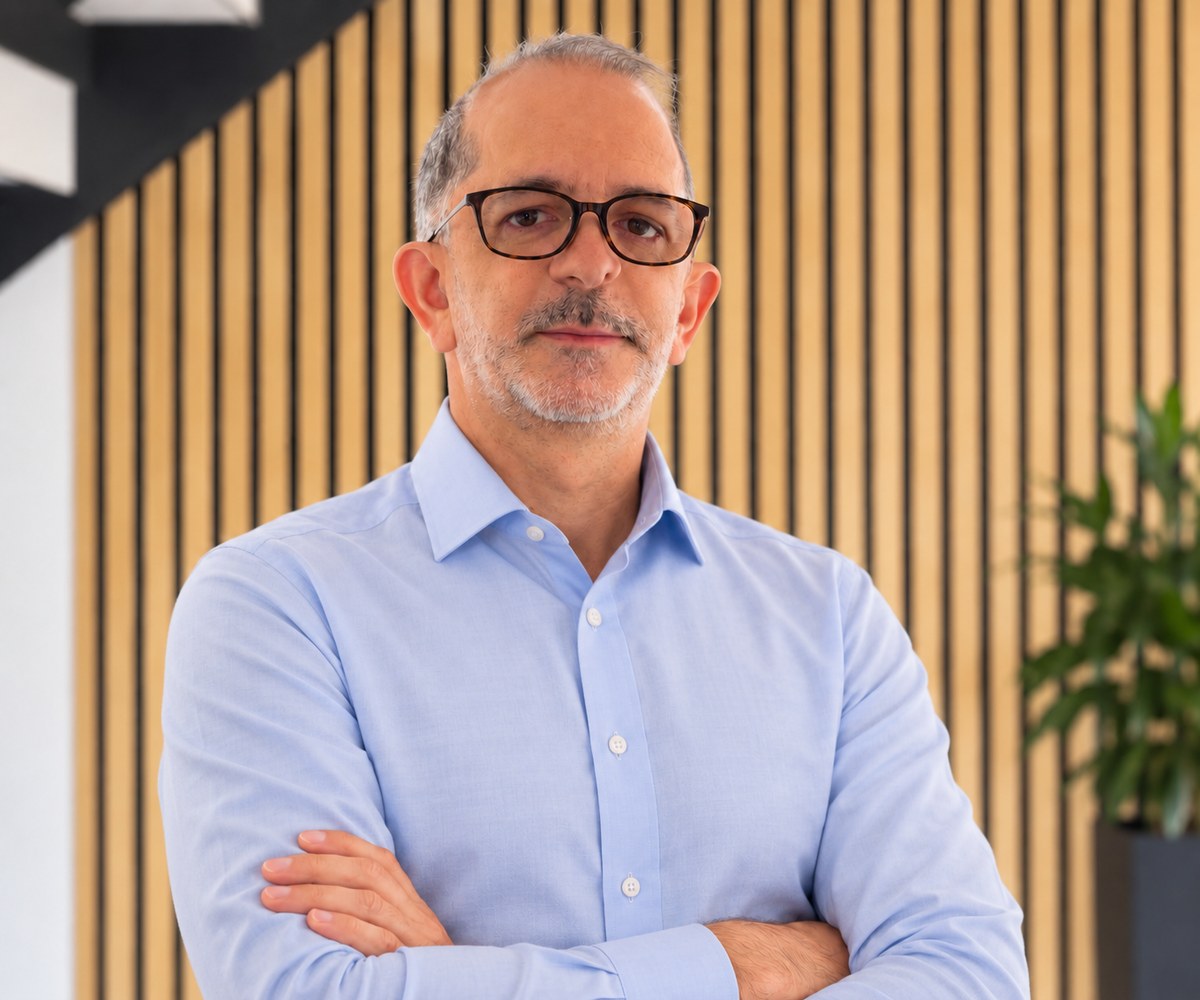
MINHA TRAJETÓRIA
Minha carreira foi construída ajudando pessoas de áreas diferentes a falar a mesma língua quando o assunto é risco.
Ao longo de mais de oito anos, trabalhei com Sistemas de Gestão de Segurança da Informação, riscos, auditorias internas e externas, fornecedores, privacidade e conscientização. Passei por organizações privadas e pelo setor público britânico, sempre perto das equipes que precisam transformar exigências em rotina.
No Parlamento Britânico, apoiei programas e projetos parlamentares, mantive o registro de riscos de segurança e liderei um grupo mensal de assurance com especialistas de cibersegurança, proteção de dados, records management, segurança física e serviços digitais. Hoje, como Head of Information Security de um grupo britânico, lidero o desenvolvimento do ISMS, auditorias, avaliações de risco e reporting executivo para operações no Reino Unido e na Irlanda.
Não acredito em documentos feitos só para “passar na auditoria”. Prefiro construir controles que as pessoas entendam, evidências que apareçam naturalmente no trabalho e uma governança que ajude a liderança a decidir com segurança.
COMO POSSO APOIAR
Posso entrar em um desafio específico ou apoiar uma jornada mais ampla de evolução. O ponto de partida é sempre entender onde a empresa está e o que realmente precisa proteger.
Definir escopo, avaliar lacunas, organizar riscos, políticas, controles, responsabilidades e evidências para a ISO 27001.
Planejar auditorias internas, organizar evidências, acompanhar não conformidades e apoiar a preparação para avaliações externas.
Traduzir ameaças, vulnerabilidades e impactos em um registro claro, com prioridades e tratamento que a liderança possa acompanhar.
Criar uma avaliação proporcional para onboarding e renovação, fortalecendo a segurança da cadeia de suprimentos.
Mapear usos e riscos de IA e apoiar políticas e decisões com referências como NIST AI RMF e ISO 42001.
Aproximar segurança da informação, LGPD/GDPR, DPIAs e registros de tratamento para reduzir lacunas e retrabalho.